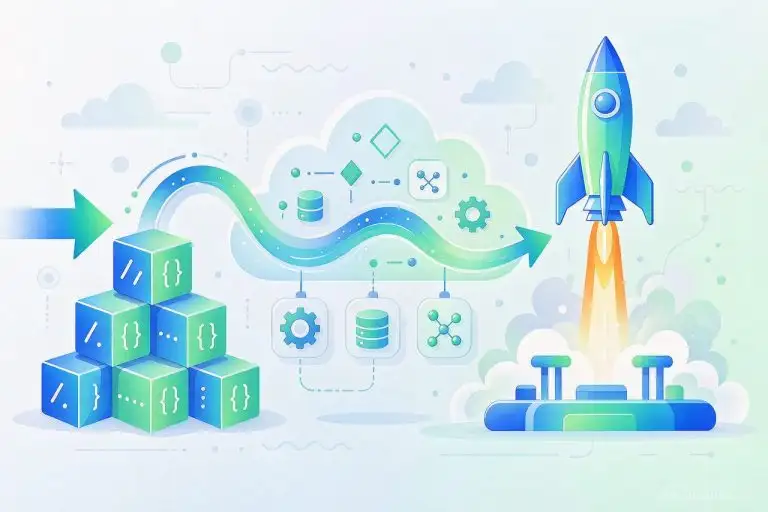
AI 把建站从「写几周代码」压缩到「说几句话」,但生成完的站点怎么安全、可回滚地上线,才是决定它是玩具还是生产力的关键。手动 FTP 上传、改坏就崩的日子该结束了。本文用 GitHub Actions 为例,讲清 AI 建站怎么接 CI/CD,做到每次改动自动构建、自动部署、出问题一键回滚。
为什么 AI 建站更需要 CI/CD
AI 生成速度快、迭代频繁,今天一个提示词就能重构整个页面。如果没有自动化流水线,每次改动都靠手工上传,出错概率随频率直线上升。 CI/CD 把「构建—测试—部署」固化成可重复的流程,让 AI 的高频产出有了安全闸:改坏了能快速定位、快速回退,而不是对着线上故障干瞪眼。它本质上是给 AI 的速度配上一套刹车和记录仪。
选部署目标:静态托管 vs 容器
AI 生成的站点大致两类:纯静态(HTML/CSS/JS)和带后端的动态站。静态站优先选对象存储 + CDN 或 Pages 类服务,便宜、快、几乎不用运维;动态站或需要运行时代码的场景,用容器或 PaaS 更合适。选型决定了流水线的后半段长什么样,关于性能与缓存的配合,可参考 AI 建站怎么配 CDN 与缓存头。
一条最小可用的 GitHub Actions 流水线
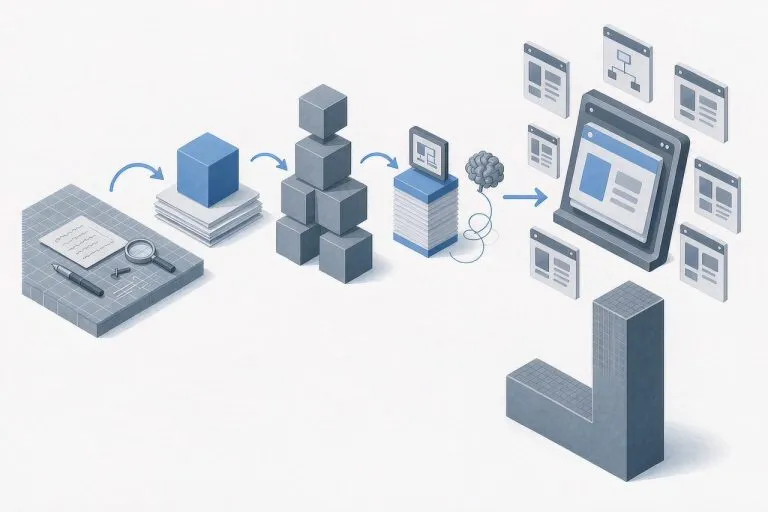
核心是一个 .github/workflows/deploy.yml:监听 main 分支的 push,先 checkout,再按项目类型构建(静态站可直接用产物,Node 项目跑 build),最后用行动把产物同步到托管位置。密钥通过仓库 Secrets 注入,绝不明文写在文件里。这样一次推送等于一次受控发布,过程可审计、可重放。
预览环境:先验证再合入
更稳的做法是对 PR 而不是 main 部署预览环境。 AI 改完一版,先自动部署到一个临时地址,人工或另一个 AI 去点一遍关键路径,确认没把导航写崩、没把表单搞丢,再合入主干触发正式发布。把风险挡在合并之前,比上线后救火便宜得多。涉及服务器迁移的稳妥节奏,可对照 AI 建站怎么迁移服务器 的灰度思路。
回滚与 secrets 管理
CI/CD 的一半价值在「出事能撤」。保留每次部署的产物或镜像,失败时一条命令或一次回退部署即可复原。密钥管理同样关键:API Key 、 SSH 、云令牌全部进 Secrets 或密钥管理服务,AI 对话里只放占位变量。把回滚和权限一起设计,整套链路才谈得上可靠。
- 收纳进 Git:把 AI 产出的源码、配置和依赖锁文件全部提交,作为唯一事实源。
- 选托管:静态站选 Pages 或对象存储加 CDN,动态站选容器或 PaaS 。
- 写流水线:在仓库加 deploy.yml,监听 main 分支推送并自动构建。
- 加预览:对 PR 自动部署到临时环境,验证后再合入主干。
- 接回滚:保留历史产物,失败时一次回退部署即可复原。
常见坑
- 锁文件缺失:没提交依赖锁文件,构建环境一变就装出不同版本,线上表现和本地不一致。
- 构建缓存污染:缓存用错键会让旧产物混进新构建,必要时在流水线里显式清缓存。
- 权限过大:部署令牌给到仓库全量写权限,一旦泄露影响面被放大,按最小授权收敛。
把 AI 建站接上 CI/CD,等于给高速列车铺上轨道与信号系统。它不会让你写得更快,但能让你改得放心、上得稳当。最终体验的提升,也会体现在 AI 生成网站性能优化 这类后续环节上——因为你能放心地频繁迭代了。
常见问题
没有 GitHub 也能做 CI/CD 吗?
纯静态站需要 CI/CD 吗?
预览环境成本很高吗?
AI 改坏页面怎么快速恢复?
评论 (0)