WordPress 7.1.4 于 2026 年 10 月 28 日发布,这是一个安全维护版本(short-cycle security release)。官方安全团队在本版中一次性修复了十余处安全问题,其中最值得警惕的是升级过程中可能被利用的远程代码执行(RCE)弱点,以及分布在编辑器、 Interactivity API 、自定义器等多处的存储型 XSS 。因为是安全更新,官方建议所有站点所有者立即更新。
7.1.4 修复了哪些关键漏洞
本次更新覆盖了从核心升级流程到前端的多个攻击面,重点包括:
- 升级流程中的 RCE 弱点:在版本升级窗口内,特定条件下可能被诱导执行远程代码,由 Picus Security 的 Umut Bayram 负责任地披露;
- 多处存储型 XSS:涉及特制区块标记、隐私数据删除请求、 Interactivity API 、自定义器选择性刷新、分类区块、播放列表与图片区块、评论分页区块等,由多家安全研究人员与 WordPress 安全团队共同发现;
- Interactivity API 的存储型拒绝服务:由安全团队成员 Jon Surrell 发现;
- 未授权访问未发布的自定义器变更集:由 Antonio Lorensius Silaban 披露;
- 权限越界读取笔记:特权用户可能读到无权编辑文章的笔记;
- 随 eMudhra 证书吊销而更新的内置根证书。
关于 7.1 主线的来龙去脉,可回顾这篇 WordPress 7.1 「 Mary Lou 」发布回顾;而 7.1.4 的下一个大版本 WordPress 7.2 计划于 2026 年 12 月 8 日上线。
只要站点开启了自动后台更新,7.1.4 会自行开始升级;但无论如何,更新前后都建议先做一次完整备份。
站长应该如何更新
绝大多数站点都能在几分钟内完成更新:
步骤一:备份。更新前对数据库和文件做一次完整备份,确保可回滚。
步骤二:自动更新。开启自动后台更新的站点会在后台自动完成,无需手动干预。
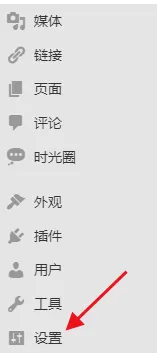
步骤三:手动更新。未开启自动更新的站点,进入 仪表盘 → 更新,点击「立即更新」即可;也可从 WordPress.org 下载完整包覆盖。
步骤四:验证。更新后前台后台各走一遍,确认无报错、插件主题兼容。
步骤五:老版本处理。低于 7.1.4 的旧分支会陆续收到安全修复的向下移植(backport),但只有最新版受主动支持,建议尽快升到 7.1.4 。
旧版本会收到修复吗
作为惯例,7.1.4 的安全修复会被向下移植(backport)到所有仍接收安全修复的分支(目前一直到 4.7)。但这些分支只是“courtesy”补丁,只有最新的 WordPress 7.1.4 受主动支持。同时,与安全修复配套的 WordPress 7.2 Beta 3 也已发布,包含了所有适用的修复——不过 Beta 版仅用于测试,切勿装在正式站。
常见问题
它是安全维护版(short-cycle security release),修复的是可被利用的安全漏洞而非新功能;因为是安全问题,官方建议立即更新而非等到例行维护窗口。
不一定。开启了自动后台更新的站点会自动升级;其余站点到 仪表盘 → 更新 点击「立即更新」,或从官网下载完整包手动覆盖即可。
旧分支会收到安全修复的向下移植,但只有最新版 7.1.4 受主动支持。长期停留在老版本会错过后续防护,建议尽快升级。
「进阶:想看完整修复清单」
完整的安全公告与致谢名单见官方 7.1.4 帮助中心页面;企业站若用 WAF 或托管环境,更新后建议同步确认对象缓存与 CDN 已刷新。
评论 (0)