

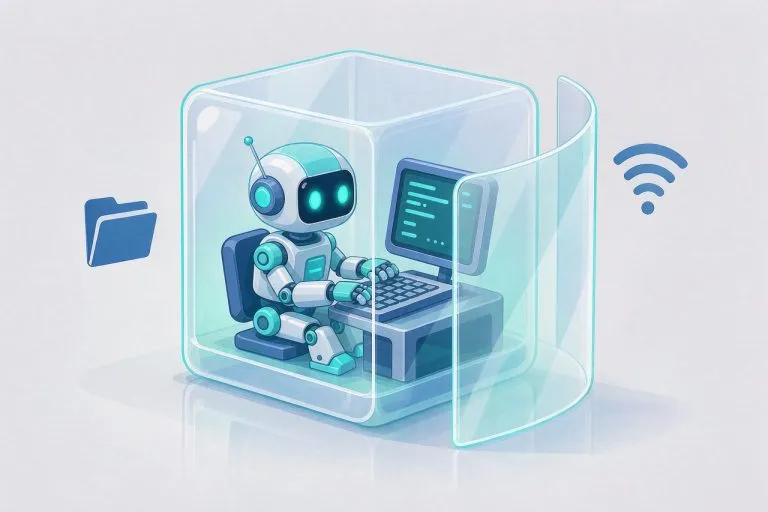
AI 编程智能体沙箱的本质是给”它会跑命令、会改文件”这件事划一条硬边界:文件系统能碰哪些目录、网络能连哪些地址、凭据能不能用。 GitHub Copilot 目前已提供本地沙箱(/sandbox 开关,按项目配置文件系统/网络/凭据三类策略)和云沙箱(copilot --cloud,GitHub 托管的临时 Linux 环境)两条路,配合 devcontainer / Codespaces 可以覆盖绝大多数场景。
为什么非得沙箱化
智能体编程和补全式编程的区别在于执行权。补全只在编辑器里插入文本,智能体会真的执行 shell 、读写仓库外的文件、发起网络请求。风险来自两个方向:
- 提示词注入:仓库里的 README 、 issue 、甚至依赖包的注释都可能藏指令,模型读到后可能执行非预期操作。
- 模型误判:没有恶意,只是理解错了意图,一条
rm -rf或一次错误的git push --force就足以造成损失。
GitHub 官方在提示词注入防护文章里把沙箱列为”深度防御”的关键一层,与工作区信任(Workspace Trust)并列。
三条技术路线怎么选
| 方案 | 隔离强度 | 成本 | 适合场景 |
|---|---|---|---|
| 本地沙箱(Copilot /sandbox) | 中:限制文件系统、网络、凭据 | 包含在标准席位里 | 日常本地开发,需要访问本机工具链 |
云沙箱(copilot --cloud) | 高:GitHub 托管的临时 Linux,完全隔离 | 按用量计费 | 跑不可信代码、并行多任务、换设备续跑 |
| Docker devcontainer / Codespaces | 高:容器内执行 | 免费(devcontainer)/ 按量(Codespaces) | 需要可复现环境、团队统一配置 |
本地沙箱的三类策略
以 Copilot 应用为例,本地沙箱按项目配置,可选项正好对应三类资源:
- 文件系统:额外读写目录、额外只读目录、拒绝目录三张清单。默认工作目录可写,其余按需放开——拒绝清单优先于允许清单。
- 网络:出站互联网、本地网络两个开关。跑依赖安装时开互联网,处理敏感代码时只留本地网络。
- 凭据:git 凭据(HTTPS 认证操作)、 GitHub CLI 凭据。按需开关,不要默认全开。
本地沙箱默认是关闭的,且只对新建会话生效;已经在跑的会话要用
/sandbox on 单独切换。如果操作系统无法强制执行你请求的策略,沙箱化 shell 会直接报错退出,而不是”降级成不带沙箱继续跑”——这个失败优先设计值得点赞。- 确认执行面:先列出你的智能体实际会用到哪些命令、哪些目录、哪些外部服务,避免一上来就”全放开”。
- 为项目开本地沙箱:在应用设置里选中项目,打开「 Sandbox new sessions 」,本轮之后的新会话自动生效。
- 填文件系统清单:工作目录设为读写,
~/.ssh、~/.aws、其他项目目录显式列入拒绝清单。 - 收紧网络:默认关出站互联网,只有需要装依赖、拉镜像时才临时放开。
- 凭据最小授权:只给当前仓库需要的那个 token,不要用带全仓库写权限的个人令牌。
- 跑不可信代码时切云沙箱:用
copilot --cloud起一个临时隔离环境,跑完即弃。
容器化方案:devcontainer 与 Codespaces
如果你的团队已经在用 devcontainer.json,那么沙箱几乎是零成本的:Copilot 会在容器里执行工具,而不是在你的宿主机上。最小配置只需要一个文件:
{
  "name": "agent-sandbox",
  "image": "mcr.microsoft.com/devcontainers/base:ubuntu",
  "postCreateCommand": "npm ci",
  "remoteUser": "vscode"
}
Codespaces 则是更彻底的版本:一台云端虚拟机,浏览器或本地 VS Code 直连,适合需要智能体自由执行任意命令的场合。
企业环境下的强制策略
本地沙箱策略可以通过 Microsoft Intune 等 MDM 平台集中下发,JetBrains 系列 IDE 也已支持企业托管沙箱策略:管理员可统一控制沙箱开关、文件系统与网络访问、代理设置、开发者工具访问、 macOS 钥匙串访问等。托管限制优先于用户设置,IDE 会直接把被管理的选项锁掉。个人开发者的建议是照着这套清单给自己配一遍——企业强制的东西,通常正是最该管的。
上线前的权限边界清单
- 默认拒绝:只显式放开必要目录,其余全拒。
- 凭据不下发:不给智能体全局写权限的 token,尤其不要给能推主分支的凭据。
- 不可信仓库先受限模式:VS Code 的 Workspace Trust 会阻止任务自动运行并禁用部分扩展,处理陌生仓库时务必开启。
- 敏感操作留人工确认:删文件、强推、改 CI 配置这类动作保留二次确认。
- 审计留痕:开启会话日志,出问题时能回溯到底执行了什么。
- 并行任务上云:多任务并行跑在本地会吃满资源,放云沙箱既隔离又不占本机。
本地沙箱和云沙箱哪个更安全?
云沙箱隔离更强,因为执行环境完全不在你的机器上,且是一次性的临时环境;本地沙箱的优势是能访问本机工具链和数据,延迟低、不额外计费。处理来源不明的代码或需要跑危险操作时用云沙箱,日常迭代用本地沙箱。
沙箱能防住提示词注入吗?
不能单独防住,但能把注入成功后的破坏范围限制住。提示词注入防的是”模型被骗”,沙箱防的是”被骗之后能造成多大损失”,两者是纵深防御的不同层,必须同时做。
沙箱会不会让智能体变得很难用?
会有一点摩擦:需要下载依赖时得临时开网络,需要跨目录读写时得显式加白名单。实际做法是按项目固化一份策略文件,把”必要放开项”一次配好,之后就不用反复确认。
不用 Copilot,怎么给其他智能体做沙箱?
通用解法是容器化:用 Docker devcontainer 把工作目录挂进去,智能体在容器内执行命令;或者直接用 Codespaces 这类云端环境。核心原则一致——限制文件系统范围、限制网络出口、不注入长期凭据。
相关阅读
- 提示词注入怎么防:AI 智能体上线前必须做的 7 层防护
- OpenAI Codex CLI 实战:把智能体编程装进终端
- Claude Code Hooks 用法详解:让 AI 编程智能体自动执行你的规则
- MCP 调试常见问题:从连不上到一直挂起的排查手册


评论 (0)